 PH
PHP2Shell – 2 Critical PHP Bugs, May Fix Na: I-update Agad
Isang request lang daw, pwede nang makapasok sa server. Walang login na kailangan.
 NSA Advisory: PHP Updates (Oct 21, 2026) · Image: National Security Agency, from nsa.gov
Isang request lang daw, pwede nang makapasok sa server. Walang login na kailangan.
NSA Advisory: PHP Updates (Oct 21, 2026) · Image: National Security Agency, from nsa.govMga ka-PHC na may website, WordPress client, o Laravel project: unahin niyo muna 'to bago mag-scroll. Sinagot ko na yung mga usual na tanong

 Ano 'to?
Noong Oct 21, 2026, nag-release ng advisory ang NSA (US National Security Agency) para sa lahat ng organization na gumagamit ng PHP. Dalawang critical vulnerability ang tinutukoy nila, at ayon sa NSA, madalas itong daan diretso papunta sa file system o database ng server. Payo nila: kung hindi kayang mag-update agad, i-offline muna ang system hanggang ma-fix.
Kasabay nito, nilabas na ng PHP team ang fix. Ang dalawang bug ay CVE-2026-109618 (RCE via out-of-memory corruption) at CVE-2026-109619 (RCE via stale global state). Parehong rated CVSS v4.0 9.2 ng PHP, at pareho silang pwedeng mag-allow ng unauthenticated remote code execution: makakapag-run ng code ang attacker sa server mo kahit walang account.
Tinatawag itong "PHP2Shell" ng mga researcher. Ayon sa Wiz Research, sila ang nag-report nito sa PHP gamit ang AI-assisted research.
Affected ba ako?Ayon sa PHP, lahat ng PHP installation na nagse-serve ng web requests ay at risk: PHP-FPM, Apache mod_php, php-cgi, FrankenPHP, at LiteSpeed. Pinakamataas daw ang risk sa mod_php.
Nasa PHP mismo ang bug, hindi sa isang specific na app. Kaya kahit updated ang WordPress, Drupal, Joomla, Magento, o Laravel mo, exposed ka pa rin kung luma ang PHP version na tumatakbo sa server.
- PHP 8.2 hanggang 8.5: affected kung mas luma sa 8.2.35, 8.3.36, 8.4.27, o 8.5.12
- PHP 8.1 pababa: wala nang official update mula sa PHP project, kaya ituring na vulnerable. Ayon sa Wiz Research, apektado ng kahit isa sa dalawang bug ang lahat ng version pabalik hanggang PHP 5.4.
Ano ang fix?Mag-update. Ayon sa PHP, ito lang ang complete na solusyon.
- PHP 8.5 → 8.5.12
- PHP 8.4 → 8.4.27
- PHP 8.3 → 8.3.36
- PHP 8.2 → 8.2.35 (paalala: end of life na ang 8.2 sa Dec 31, 2026, kaya magplano na rin ng upgrade)
 Official PHP security advisory, Oct 21, 2026 · Image: The PHP Group, from php.net Paano mag-update?
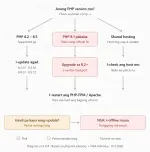
 Ano ang gagawin depende sa PHP version mo · Diagram made for this thread, based on the php.net security advisory and the NSA advisory
- Alamin ang PHP version ng site mo. Sa VPS o server:
Paalala: CLI version ang lumalabas dito, at pwedeng iba ang version na gamit ng website mo (PHP-FPM o Apache). I-check din sa hosting panel o server config mo.Code:php -v - VPS o sariling server: i-update gamit ang package manager ng distro mo. Ayon sa PHP, nauna nang nabigyan ng patches ang mga Linux distribution at LTS vendor, kaya i-check ang updated packages nila. Ang source at Windows builds ay nasa official downloads page (link sa baba).
- Shared hosting: i-check ang announcement o email ng host mo. Kung may PHP version selector sa panel mo, lumipat sa fixed o supported na version.
- PHP 8.1 pababa: mag-upgrade sa supported version (8.2+), o kumuha ng backported fix sa distro o LTS vendor mo. Naglabas din ang PHP security team ng minimal source backports para sa 7.4, 8.0, at 8.1, para sa mga nagbi-build from source.
- Kung naka-
rpms.remirepo.netka: noong Oct 21, sinabi ng PHP na wala pang update doon sa araw na 'yon, at pinayuhan ang users na lumipat sa distro packages o mag-build from source. - I-restart ang lahat ng PHP workers (PHP-FPM, Apache) para ma-load ang bagong version. Halimbawa (palitan ang version at service name depende sa setup mo):
Code:sudo systemctl restart php8.3-fpm sudo systemctl restart apache2
Paano kung hindi pa kaya mag-update ngayon?Ang payo ng NSA ay i-offline muna ang system hanggang ma-fix. Kung kailangan talaga itong naka-online habang naghihintay, may mga temporary setting ang PHP na nagbabawas lang ng exposure sa ilang attack paths. Hindi nito pinapa-safe ang server, at hindi ito kapalit ng update.
Code:
; Pansamantala lang, HINDI kapalit ng update
; I-set sa php.ini o FPM pool, hindi sa ini_set() o .user.ini

; Para sa CVE-2026-109618
memory_limit = -1
post_max_size = 8M
; 32M kung may file upload; dapat mas mababa ang upload_max_filesize

; Para sa CVE-2026-109619
session.upload_progress.enabled = 0
; PHP 8.5 lang:
fatal_error_backtraces = 0
Mga paalala ng PHP tungkol sa settings na 'to:
- Para sa
memory_limit=-1, gumamit ngphp_admin_valuepara hindi ma-override ng app. Gumamit din ng container o cgroup memory limit bilang safety net, para hindi maubos ang RAM ng server. - I-restart ang bawat worker pagkatapos mag-set.
- Walang naitutulong ang pagtatago ng errors gamit ang
display_errors,error_reporting, o@.
Na-exploit na ba 'to?Magkakaiba pa ang reports. Ayon sa CERT-EU, nagsimula nang kumalat ang mga initial proof-of-concept, at may mga security company na nakakita ng exploitation attempts. Ang CISA naman ay nagsabi sa alert nila noong Oct 21 na wala pa silang na-observe na exploitation noong araw na 'yon. Kahit alin ang totoo, huwag nang hintayin: mag-update na agad.
May follow-up ba ang NSA?Sabi ng NSA, maglalabas pa sila ng mas specific na guidance. Wala pa akong nakitang follow-up noong nag-check ako (Oct 22, 2026), kaya i-check ang official page nila.
Limitations
- Para sa pag-protect lang ng sarili mong servers at sites, o mga site na hawak mo nang may permiso.
- Walang exploit, PoC, o "pang-test sa ibang site" dito, at hindi ako magbibigay. Defensive share lang 'to.
- Kung may hinala kang na-compromise na ang server mo, kontakin ang host mo o isang security professional.
 Official site
You do not have permission to view the full content of this post. Log in or register now.
 Your turn, mga lods
Na-ρá†ch mo na ba? Share mo kung paano para may reference yung iba na pareho ang setup:
Code:
Setup (VPS / shared hosting / panel / local dev):
Paano nag-update (distro package, host, manual):
PHP version bago → pagkatapos:
May problema o error after update?: Huwag i-post ang domain, IP address, o server details mo, lalo na kung hindi ka pa patched. Kung magse-screenshot ka, i-blur muna ang personal info.
Ia-update ko ang first post gamit ang mga results niyo para may reference ang iba.
Paalala at disclaimer
Hindi ako taga-PHP team, NSA, o Wiz, at hindi ako affiliated sa kahit sino sa kanila. Ang info dito ay galing sa official PHP security advisory sa php.net at sa NSA press release, parehong checked Oct 22, 2026. Mabilis pang gumagalaw ang balitang 'to: pwedeng may bagong version, guidance, o exploitation reports pagkatapos kong i-post 'to, kaya laging i-check ang official pages. Hindi ko pa personal na na-test ang steps sa sarili kong server. Para lang 'to sa pag-protect ng sarili mong systems. Use at your own risk, at mag-backup bago mag-update.
 Sources & Credits
- Fix at advisory: PHP security team / The PHP Group, "Security advisory: Critical remote code execution vulnerabilities, update now" sa php.net, checked Oct 22, 2026
- Advisory: National Security Agency, "NSA Advisory: PHP Updates" (Oct 21, 2026) sa nsa.gov, checked Oct 22, 2026
- Image: NSA advisory screenshot: National Security Agency, from nsa.gov
- Image: PHP advisory screenshot: The PHP Group, from php.net
- Diagram: Ginawa para sa thread na 'to, based sa php.net security advisory at NSA advisory
- References: CERT-EU Security Advisory 2026-018 · Wiz Research PHP2Shell write-up (discoverer)